Die Absicherung von Unternehmensnetzwerken steht vor einer grundlegenden Wende. Im Gespräch erläutert Christoph Schuhwerk, CISO in Residence bei Zscaler, warum für dezentrale Arbeitsplätze, hybride Cloud-Landschaften sowie autonome KI-Agenten ein radikales Umdenken nötig wird.
Die Konsolidierung der Sicherheitslandschaft auf eine Cloud-basierte Steuerungsplattform führt zu einer signifikanten Reduzierung der Infrastrukturkomplexität und senkt die Gesamtbetriebskosten auf lange Sicht spürbar – sagt Christoph Schuhwerk von Zscaler.
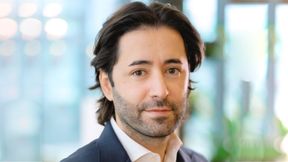
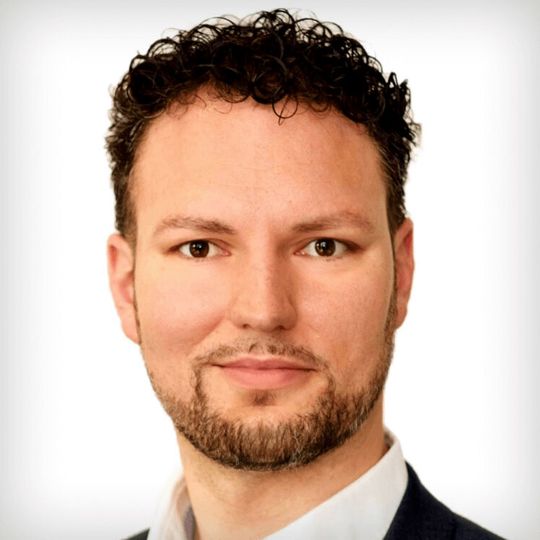
Christoph Schuhwerk, CISO in Residence bei Zscaler.
(Bild: Zscaler)
Die klassische Netzwerkarchitektur stieß in den vergangenen Jahren in vielen Unternehmen an ihre Leistungsgrenzen. Das schrittweise Verbinden externer Standorte, mobiler Endgeräte, Cloud-Server und IoT-Komponenten führte zu einer hochkomplexen Infrastruktur aus SD-WAN-Routern, VPN-Gateways und lokalen Firewalls. Diese Aufbauten sind nicht nur kostenintensiv in Beschaffung, Lizenzierung und Wartung, sondern bergen ein hohes systemisches Sicherheitsrisiko: Sie machen Netzwerke und deren IP-Adressbereiche von außen sichtbar und damit kontinuierlich scanbar für potenzielle Angreifer.
Das Prinzip der vollständigen Unsichtbarkeit
Das Fundament moderner Zero Trust-Architekturen bricht mit dem traditionellen Konzept vertrauenswürdiger Netzwerkzonen. Statt einem User oder Gerät nach einmaliger Authentifizierung Zugriff auf ein gesamtes Segment zu gewähren, erfolgt jede Kommunikation strikt vermittelt, kontextbezogen und isoliert.
„Eine Zero Trust-Kommunikation erfolgt immer nur Inside-Out“, erklärt Christoph Schuhwerk, CISO in Residence beim IT-Sicherheitsanbieter Zscaler. „Von außen gibt es keine öffentlichen IP-Adressen und keine Kommunikation. In dem Moment, wo ich mein Werk, meinen Standort oder meine Filiale aus dem Internet herausnehme, wo die von außen nicht mehr sichtbar ist, kann ich sie auch nicht mehr auf Schwachstellen scannen.“
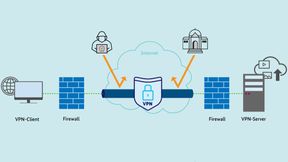
Diese Reduktion der Angriffsfläche unterscheidet den Ansatz grundlegend von herkömmlichen VPN-Tunneln. VPNs leiten als leitungsbasierte Verbindungen Datenpakete oft ungeprüft in das Unternehmensnetz weiter, ein Zero Trust-Broker fungiert dagegen als zentrale Vermittlungsstelle. Er prüft Identität, Kontext sowie Sicherheitsstatus der anfragenden Entität vor dem Verbindungsaufbau und löst die Verbindung nach Beendigung des Datenaustauschs umgehend wieder auf.
Schutz von Fabrikstandorten und IoT-Umgebungen
Die Ausdehnung dieser Schutzmechanismen auf physische Standorte und OT-Umgebungen stellt Industrieunternehmen vor neuartige Aufgaben. In Fertigungshallen und Filialen arbeiten hunderte vernetzte Geräte, die häufig keine nativen Agenten für Sicherheitssoftware unterstützen oder auf veralteten Betriebssystemen laufen.
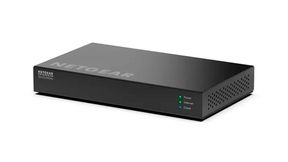
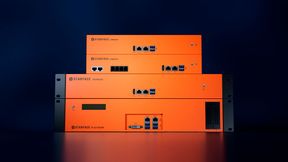
Um diese Lücke zu schließen, setzen moderne Systeme auf eine dezentrale Mikrosegmentierung vor Ort. Über lokale Gateways – virtuell oder als kompakte Hardware ausgeführt – wird jedem Endgerät im lokalen Netz ein isoliertes Segment zugewiesen. Das Gateway übernimmt die Rolle der einzigen Schnittstelle, unterbindet den direkten Querverkehr zwischen den Systemen und leitet den Datenverkehr verschlüsselt an die Cloud-Infrastruktur weiter.
Gleiches gilt für mobile IoT-Komponenten, die über Mobilfunknetze angebunden sind. Durch spezielle SIM-Karten, die den Datenverkehr ab der Karte verschlüsseln, entfällt der Umweg über ungesicherte öffentliche Netze. Die Logik der Inspektion verlagert sich damit vollständig aus den lokalen Niederlassungen in die Cloud.
Kontrolle über Schatten-KI und agentischen Datenverkehr
Ein akutes Sicherheitsrisiko in Unternehmen entsteht durch den uneingeschränkten Einsatz externer Künstlicher Intelligenz. Mitarbeiter nutzen eigenmächtig öffentlich zugängliche Sprachmodelle, Bildgeneratoren oder Konvertierungstools, um Arbeitsabläufe zu beschleunigen. Dabei gelangen häufig sensible Unternehmensdaten, Quellcodes oder Kundeninformationen unbeabsichtigt auf externe Server.
Das bloße Verbot von KI-Werkzeugen erweist sich in der Praxis meist als wirkungslos oder hemmt die Produktivität. Erforderlich ist daher eine dynamische Überwachungsschicht. Ein vorgeschalteter Proxy ermöglicht es, die Nutzung von KI-Diensten grundsätzlich zu erlauben, den Upload sensibler Inhalte jedoch regelbasiert zu blockieren. „Die Mitarbeiter dürfen eigentlich alles nutzen, was sie wollen, aber ich habe eine Schicht dazwischen“, beschreibt Schuhwerk das Verfahren. „Wenn du Code hochlädst, der aus unserem internen Repository stammt, greift eine Upload-Sperre. Bei einer freigegebenen KI-Anwendung unter Vertrag ist es hingegen gestattet.“
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Mit dem Vormarsch autonomer KI-Agenten verändert sich die Struktur der Datenströme erneut. Agenten kommunizieren über spezifische Protokolle wie MCP (Model Context Protocol) direkt mit Datenbanken und Schnittstellen. Die Aufgabe von Zero Trust-Systemen erweitert sich somit darauf, auch diese maschinellen Zugriffe fortlaufend auf Rechteausweitungen und ungewöhnliche Verhaltensmuster zu prüfen.
Schuhwerk sieht hier eine veränderte Bedrohungslage auf die IT-Sicherheit zukommen: „Wir sehen uns jetzt mit einer neuen Dimension von Angriffen konfrontiert. Sowohl von außen als auch von innen, wenn Agenten versehentlich Dinge löschen oder über das Ziel hinausschießen. Unser Aufruf lautet: Wir müssen jetzt was tun, die Technik ist da.“
Transparenz und automatisierte Fehlerbehebung
Sicherheitsinfrastrukturen stehen historisch im Ruf, die Performance von Arbeitsplätzen zu beeinträchtigen und bei Systemproblemen als primäre Ursache genannt zu werden. Zur Vermeidung langwieriger Analysen setzen IT-Teams auf digitale Experience-Management-Tools (ZDX).
Diese Systeme überwachen die gesamte Verbindungskette kontinuierlich – vom lokalen Endgerät über das Heimnetzwerk oder WLAN, den Internet-Service-Provider und den Zero Trust-Broker bis hin zur Zielanwendung. Tritt eine Verzögerung auf, lässt sich die Störungsquelle präzise lokalisieren, ohne dass manuelle Messungen erforderlich sind.
Der Entwicklungstrend geht dabei weg vom reaktiven Support hin zu proaktiven, selbstheilenden Prozessen. Durch den Einsatz interner Analysemodelle erkennen die Systeme abweichende Performance-Kurven frühzeitig. Es werden automatisch Tickets generiert oder Skripte ausgeführt, die Engpässe beseitigen, bevor der Anwender eine Einschränkung wahrnimmt.
Europäische Datensouveränität durch lokale Betreiberstrukturen
Für Unternehmen im deutschsprachigen Raum spielt die Einhaltung europäischer Datenschutzstandards und die Vermeidung von Zugriffen durch ausländische Behörden eine zentrale Rolle. Obwohl US-amerikanische Anbieter im Bereich hochskalierbarer Cloud-Sicherheitsarchitekturen eine führende Rolle einnehmen, verlangen kritische Infrastrukturen, Behörden und der Verteidigungssektor eine lückenlose Betriebssouveränität.
Um diese Anforderungen zu erfüllen, entstehen Kooperationsmodelle mit europäischen Betreibern. Bei diesem Modell wird die zugrundeliegende Softwaretechnologie lizenziert, aber von einem europäischen Partner – wie der Schwarz-Gruppe – vollkommen eigenständig in regionalen Rechenzentren betrieben.
„Die Schwarz-Gruppe besitzt die komplette Datenhaltung, wir haben keinerlei Zugriff darauf“, betont Schuhwerk die rechtliche und technische Trennung. Sämtliche Daten verbleiben lokal, wohingegen der primäre Softwareanbieter keinen Einblick in die verarbeiteten Datenströme erhält. Damit lassen sich die Sicherheitsvorteile globaler Cloud-Plattformen mit den strengen Anforderungen europäischer Richtlinien vereinigen.
Wirtschaftliche Betrachtung der Systemmigration
Die Ablösung gewachsener VPN- und Firewall-Strukturen scheitert in der Praxis häufig an den befürchteten Migrationskosten und der Sorge vor Ausfallzeiten. Erprobte Migrationspfade sehen daher eine stufenweise Einführung vor, bei der zunächst der externe Zugriff schrittweise auf Zero Trust-Mechanismen umgestellt wird, bevor Anpassungen am internen Standortnetzwerk erfolgen.
Bei der Kostenanalyse zeigt sich ein deutlicher Unterschied zwischen punktuellem Austausch und ganzheitlicher Transformation. Wird eine Zero Trust-Lösung lediglich als isolierter Ersatz für ein VPN-Gateway kalkuliert, fallen die Lizenzkosten im Vergleich meist höher aus.
Werden jedoch die Einsparpotenziale durch den Wegfall von SD-WAN-Hardware, lokalen Branch-Firewalls, Wartungsverträgen und zentralen Inhaltsfiltern in die Gesamtrechnung einbezogen, dreht sich das Verhältnis deutlich um. Schuhwerk unterstreicht diesen wirtschaftlichen Aspekt aus der Unternehmenspraxis: „Wenn ich als Firma schaue, was ich erreichen will – nämlich einen sicheren Zugriffskanal –, dann brauche ich kein SD-WAN und kein VPN mehr. Dann wird Zero Trust plötzlich massiv viel günstiger.“
Die Konsolidierung der Sicherheitslandschaft auf eine Cloud-basierte Steuerungsplattform führt somit zu einer signifikanten Reduzierung der Infrastrukturkomplexität und senkt die Gesamtbetriebskosten auf lange Sicht spürbar.