Verschlüsselung galt lange als verlässlicher Schutzmechanismus für Datenübertragungen. Doch neue technologische Entwicklungen stellen etablierte Verfahren zunehmend infrage und verschieben die Anforderungen an IT-Sicherheit. Unternehmen müssen sich darauf einstellen, ihre Netzwerke grundlegend neu zu denken.
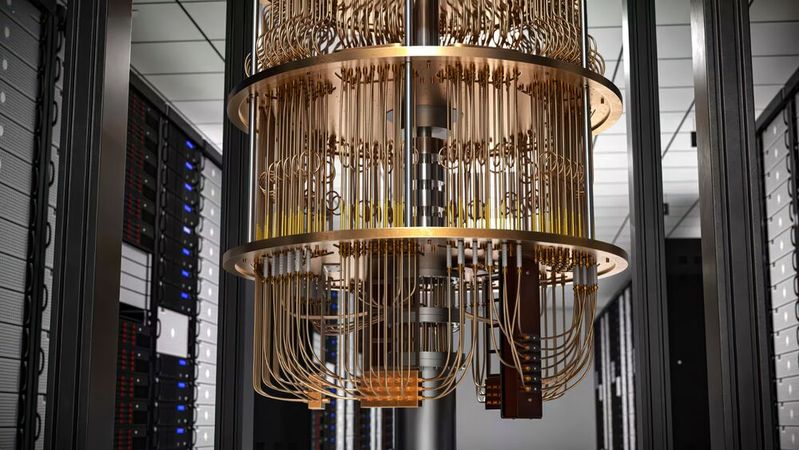
Spätestens, wenn Quantencomputer breit verfügbar sind, haben konventionelle Verschlüsselungsverfahren ausgedient. Höchste Zeit also, sich über die sichere Datenübertragung der Zukunft Gedanken zu machen.
Daten sind das Fundament digitaler Geschäftsmodelle. Entsprechend hoch sind die Anforderungen an ihren Schutz – nicht nur im Ruhezustand, sondern vor allem während der Übertragung über Netzwerke und Cloud-Infrastrukturen. Gleichzeitig verändern neue Technologien die Rahmenbedingungen für IT-Sicherheit. Unternehmen stehen vor der Aufgabe, bestehende Konzepte zu überprüfen und weiterzuentwickeln, um sensible Informationen dauerhaft zu schützen.
Die Grenzen klassischer Verschlüsselung
Klassische Verschlüsselungsverfahren basieren auf mathematischen Algorithmen, die über viele Jahre als sicher galten. Dazu zählt auch RSA (Rivest-Shamir-Adleman), ein asymmetrisches Verschlüsselungsverfahren, das in vielen Produkten und Dienstleistungen weit verbreitet ist. Mit dem Fortschritt von Hochleistungs- und Quantencomputing geraten diese Verfahren jedoch zunehmend unter Druck. Verfahren wie RSA könnten künftig deutlich schneller kompromittiert werden.
Damit entsteht ein neues Risikoprofil: Verschlüsselte Daten können bereits heute abgefangen und zu einem späteren Zeitpunkt entschlüsselt werden. Für Unternehmen mit langfristig sensiblen Informationen bedeutet das eine erhebliche Bedrohung für Geschäftsprozesse und Compliance-Anforderungen.
Datenübertragung im Fokus neuer regulatorischer Anforderungen
Die Absicherung von Daten während der Übertragung wurde bislang häufig als nachgelagerte Herausforderung betrachtet. Neue regulatorische Anforderungen verändern diese Perspektive: Mit Vorgaben wie NIS2 und DORA wird der Schutz von Datenströmen explizit eingefordert. Gleichzeitig steigt der Druck, Datenhoheit sicherzustellen und ausschließlich auf vertrauenswürdige Infrastrukturen zu setzen. Bestehende Sicherheitsmechanismen stoßen hier an ihre Grenzen, da sie häufig auf Anwendungsebene ansetzen und stark von klassischen Public-Key-Infrastrukturen abhängen. Diese sind sowohl anfällig für Fehlkonfigurationen als auch für zukünftige technologische Durchbrüche.
Quantum Safe Networking: Mehrschichtige Sicherheit als neuer Standard
Vor diesem Hintergrund etabliert sich Quantum Safe Networking als ganzheitlicher Ansatz für die Absicherung von Datenübertragungen. Im Zentrum steht eine mehrschichtige Sicherheitsarchitektur, die verschiedene Technologien kombiniert und so die Widerstandsfähigkeit erhöht. Dazu gehören quantenresistente kryptografische Verfahren, symmetrische Schlüsselmodelle sowie physikbasierte Methoden zur Schlüsselgenerierung. Durch diese Kombination entsteht ein Sicherheitskonzept, das nicht mehr von einem einzelnen Verfahren abhängig ist, sondern auf Redundanz und Tiefe setzt.
Ein wichtiger Bestandteil dieser Entwicklung ist die Quantum Key Distribution (QKD). Das ist eine Methode zur Erzeugung und gemeinsamen Nutzung geheimer Verschlüsselungsschlüssel unter Verwendung der Quanteneigenschaften von Licht. Sie erkennt das Abfangen des Schlüssels unmittelbar, da dies das Quantensignal verändert. QKD schützt vor „Harvest now, decrypt later"-Angriffen, bei denen Angreifer Daten heute speichern, um sie zu entschlüsseln, sobald Quantencomputer ausgereift sind. Die Methode sichert den Schlüsselaustausch, kann jedoch keine Parteien authentifizieren, daher funktioniert sie am besten in Kombination mit Post-Quanten-Kryptografie (PQC). Darunter versteht man kryptografische Verfahren, die mathematische Probleme zur Verschlüsselung nutzen, von denen angenommen wird, dass sie auch mit Hilfe eines Quantencomputers nicht zu brechen sind.
Gleichzeitig bestehen technische Einschränkungen. Terrestrische QKD-Lösungen sind aktuell auf relativ kurze Distanzen begrenzt. Für größere Entfernungen müssen zusätzliche Infrastrukturen eingesetzt werden, was die Komplexität erhöht und neue Anforderungen an Betrieb und Sicherheit stellt. An der Beseitigung dieser technischen Einschränkungen wird intensiv gearbeitet. In Tests ist es bereits gelungen, Daten mit 800 GbE (800 Gigabit Ethernet) über eine Entfernung von 6.900 Kilometern über terrestrische und transatlantische Unterseekabelnetze unter Einsatz quantensicherer Verschlüsselung zu übertragen.
Hybride Infrastrukturen für globale Sicherheit
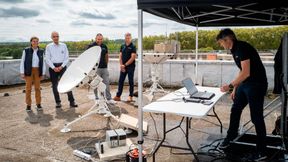
Um diese Grenzen zu überwinden, entwickeln sich hybride Ansätze, die terrestrische Netze mit satellitengestützten Lösungen kombinieren. Diese Architektur ermöglicht eine sichere Datenübertragung auch über große Entfernungen und unterschiedliche Netzsegmente hinweg. Die Kombination beider Welten schafft die Grundlage für skalierbare, global verfügbare Sicherheitslösungen. Sie verbindet lokale Hochleistungsnetze mit globaler Reichweite und stellt sicher, dass Daten durchgehend geschützt bleiben.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Die Bedeutung dieser Entwicklung zeigt sich auch in den wirtschaftlichen Auswirkungen von Cyberangriffen. Die durchschnittlichen Kosten einer Datenpanne liegen mittlerweile bei mehreren Millionen US-Dollar und verdeutlichen die steigende Relevanz robuster Sicherheitsstrategien. Gleichzeitig entstehen konkrete Anwendungsfelder in Bereichen wie Finanztransaktionen, Rechenzentrumsverbindungen oder kritischen Infrastrukturen. Hier ist die sichere Übertragung von Daten nicht nur eine technische Anforderung, sondern eine Voraussetzung für Geschäftskontinuität und regulatorische Konformität.
Netzwerke quantensicher machen
Die Entwicklung hin zu quantensicheren Netzwerken ist keine ferne Zukunftsvision, sondern eine unmittelbare Herausforderung für Unternehmen. Mit Quantum Safe Networking entsteht ein Ansatz, der Sicherheitskonzepte neu denkt und an die Anforderungen einer zunehmend komplexen Bedrohungslage anpasst. Entscheidend ist, frühzeitig geeignete Maßnahmen zu ergreifen und die eigene Infrastruktur schrittweise auf diese neuen Anforderungen auszurichten.
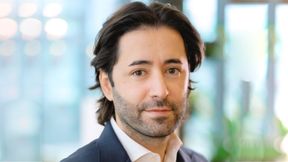
Oktay Tekin.
(Bild: Colt Technology Services)
Über den Autor
Oktay Tekin leitet als Director Sales Engineering bei Colt Technology Services das Sales-Engineering-Team für Deutschland, Österreich und die Schweiz. Er unterstützt Unternehmen bei der Entwicklung moderner IT- und Kommunikationslösungen und verantwortet die technische Begleitung strategischer Kunden- und Transformationsprojekte. Sein Fokus liegt auf Cloud, Connectivity, Cybersecurity und digitaler Infrastruktur.