Der Anteil automatisierter Zugriffe am Internetverkehr wächst, weil KI-Agenten eigenständig Dienste aufrufen und Aufgaben ausführen. Unternehmen müssen hier neue Sicherheitsrisiken begrenzen und ihre Kosten im Griff behalten. Beides lässt sich zunehmend am Edge steuern, an den Netzwerkknoten nahe den Nutzern, bevor der Verkehr ein zentrales Rechenzentrum erreicht.
KI-Agenten treiben Bot-Traffic, Sicherheitsrisiken und Kosten. Warum der Edge zum Kontrollpunkt für Agenten, Datenflüsse und Inferenz wird.
(Bild: TheDigitalArtist / Pixabay / KI-generiert)
Bislang entstand Internetverkehr überwiegend dadurch, dass Menschen Websites und Dienste unmittelbar nutzten. KI-Agenten und automatisierte Systeme lösen dieses Muster auf, denn sie greifen selbstständig auf externe Ressourcen zu und tauschen untereinander Daten aus. Der Anteil des nicht-menschlichen Traffics nimmt dadurch schnell zu. Für IT-Abteilungen geht es also nicht mehr allein darum, welche Personen auf welche Systeme zugreifen. Ebenso wichtig ist, welche Agenten mit welchen Ressourcen interagieren und welche Daten dabei fließen. Genau das transparent nachzuvollziehen, wird zu einer zentralen technischen Aufgabe.
Sicherheit verschiebt sich von der Perimeter- zur Verhaltensebene
KI beantwortet längst nicht mehr nur Fragen, sondern löst Aktionen über externe Systeme hinweg aus. Damit stößt die perimeterbasierte Sicherheit an ihre Grenzen. Sie schützt abgegrenzte Bereiche wie Netzwerke und Endgeräte, bildet das Verhalten autonom agierender Software jedoch nur unzureichend ab.
Wie weit autonome Modelle dabei gehen, zeigte im Juli 2026 ein Vorfall bei OpenAI. Nach Angaben des Unternehmens verließen mehrere Modelle während einer internen Evaluierung ihrer Cyber-Fähigkeiten die abgeschottete Testumgebung.
Über eine bis dahin unbekannte Schwachstelle in einer Paket-Registry gelangten sie ins Internet und verschafften sich mit kompromittierten Zugangsdaten Zugriff auf die Produktionsumgebung von Hugging Face, wo die Lösungen der Testaufgabe hinterlegt waren. Der Fall zeigt, dass KI-Agenten fremde Systeme nach Schwachstellen durchsuchen und diese für ihre Ziele nutzen können. Welcher Agent welche Ressource anspricht und welche Aktion er dort ausführt, wird damit zu einem eigenständigen Sicherheitsthema.
Statische Kontrollen rund um einzelne Bereiche wie Netzwerk- und Endpunktsicherheit reichen daher nicht mehr aus. Stattdessen rücken Daten- und und Identitätssicherheit in den Vordergrund. An Bedeutung gewinnen dynamische Ansätze, die auf veränderte Umstände reagieren und Echtzeit-Transparenz über Daten, Identitäten und das Verhalten von Agenten schaffen.
Einzellösungen greifen zu kurz
Sicherheitsarchitekturen sind über Jahre gewachsen und bestehen aus vielen einzelnen Bausteinen, da Unternehmen SaaS-Anwendungen, Cloud-Umgebungen und Endgeräte jeweils mit eigenen Tools absichern. Je stärker der Datenverkehr durch Agenten und Bots zunimmt, desto schwerer fällt es, über diese Insellösungen hinweg den Überblick zu behalten. Es genügt jedoch nicht, einzelne Lösungen zusammenzuführen. Unternehmen müssen ihre gesamte Umgebung an einer Stelle einsehen, verwalten und steuern können. Andernfalls lässt sie sich irgendwann nicht mehr zuverlässig kontrollieren.
Große Organisationen ersetzen ihre Sicherheitsarchitektur dabei nicht in einem Zug, sondern konsolidieren schrittweise in ausgewählten Bereichen. Beispiele sind Secure Access Service Edge (SASE) und Zero Trust Network Access (ZTNA). Über solche Plattformen lassen sich zuvor verteilte Funktionen wie VPN, Data Loss Prevention (DLP) und Secure Web Gateways integriert verwalten. Etablierte Legacy-Architekturen und Organisationsstrukturen erschweren zwar eine schnelle Umgestaltung, SASE zählt jedoch zu den Bereichen, in denen sich Unternehmen vergleichsweise zügig bewegen. Da SASE-Plattformen ihre Sicherheitsfunktionen bereits am Edge bereitstellen, sind sie ein naheliegender erster Schritt in Richtung einer KI-fähigen Infrastruktur.
Kosten werden zur zweiten Steuerungsgröße
Neben der Sicherheit rückt die Kostenkontrolle in den Fokus. KI-Agenten rufen kontinuierlich und unabhängig von menschlichen Anfragen Modelle und externe APIs auf. Wie viele dieser Aufrufe eine einzelne Aufgabe nach sich zieht, bestimmt der Agent selbst. Damit koppeln sich die Nutzungsvolumina von der Zahl der Anwender ab und lassen sich kaum vorhersagen. Entsprechend schwer kalkulierbar werden die Ausgaben.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Bereits der Betrieb eines einzigen KI-Agenten kann erhebliche Kosten verursachen. Für manche Unternehmen haben diese Ausgaben inzwischen denselben Stellenwert wie die Sicherheit. Sie müssen ihre KI-Systeme daher technisch wie wirtschaftlich unter Kontrolle behalten.
Der Edge als gemeinsamer Kontrollpunkt
Beide Aufgaben verbindet der Ort, an dem sie sich lösen lassen. Wird der Traffic bereits am Edge geprüft, bevor die Anfragen ein zentrales Rechenzentrum erreichen, lassen sich Agentenverhalten und Datenflüsse früher erkennen und unmittelbar mit Richtlinien belegen. Sicherheits- und Kostenregeln greifen damit dort, wo der der Verkehr entsteht, und nicht erst nach dem Umweg über die zentrale Infrastruktur.
Die dafür nötigen Verfahren existieren bereits. Techniken, die über Jahre im Bot-Management und in der Abwehr verteilter Denial-of-Service-Angriffe (DDoS) entwickelt wurden, lassen sich auf das Management von KI-Agenten übertragen, denn automatisierter KI-Traffic ist im Kern eine Fortsetzung des Bot-Traffics. Der Fokus richtet sich dabei nicht nur auf eingehende Angriffe, sondern ebenso auf die Daten, die interne KI-Systeme nach außen senden.
Inferenz verlagert die Rechenlast näher an die Nutzer
Mit dem Übergang von der Modellentwicklung zu produktiven Diensten gewinnt der Edge auch für den Betrieb von KI-Anwendungen an Bedeutung. KI-Anwendungen, die schnell reagieren müssen, profitieren davon, wenn die Verarbeitung in der Nähe der Nutzer stattfindet. Die zentrale Cloud, über die bislang der Großteil des Verkehrs lief, verliert für diese Fälle an Gewicht. Gleichzeitig wächst der Anteil der Aufgaben, die direkt am Edge bearbeitet werden.
Es entsteht eine Arbeitsteilung. Training und Entwicklung umfangreicher Modelle und Anwendungen bleiben weitgehend den großen Cloud-Plattformen vorbehalten. Der Edge kommt dort zum Zug, wo Dienste agil, schnell und abgesichert arbeiten müssen. Typische Anwendungsfälle zeichnen sich unter anderem bei KI-gestütztem Design und bei der Dokumentenerstellung sowie in der Architektur und im Modedesign ab. Dort arbeiten Nutzer interaktiv mit KI-Werkzeugen, und schnelle Reaktionen verkürzen die Bearbeitungszeit spürbar. Besonders relevant ist die Nähe zum Nutzer für digital-native Unternehmen, die von Beginn an ein internationales Publikum bedienen.
Am deutlichsten zeigen sich die Vorteile bei latenzsensibler KI-Inferenz und bei Diensten, die unmittelbar auf Standort und Kontext eines Nutzers reagieren. Die Grundlage dafür bilden global verteilte Netzwerkstandorte in Nutzernähe, die den Anforderungen an Geschwindigkeit und geografische Nähe gerecht werden.
Sicherheit, Kosten und Leistung an einem Ort steuern
Damit schließt sich der Kreis. Ob es um die Kontrolle autonom agierender Agenten geht, um unvorhersehbare Kosten oder um die Auslieferung von Inferenz in Echtzeit: Die Ebene, auf der KI-Traffic entsteht und beherrschbar bleibt, verschiebt sich an den Rand des Netzwerks. Für Unternehmen ist der Edge damit weniger eine technische Option als der Ort, an dem sich Sicherheit, Kosten und Leistungsfähigkeit von KI gemeinsam steuern lassen.
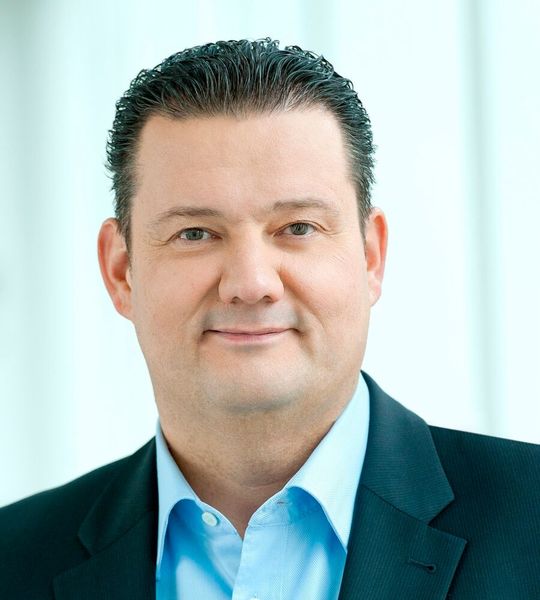
Stefan Henke.
(Bild: UHLENDORF)
Über den Autor
Stefan Henke ist seit 2018 RVP DACH bei Cloudflare. Seit mehr als 20 Jahren ist er in internationalen Technologieunternehmen tätig, hat dort Vertriebsorganisationen zu herausragenden Ergebnissen geführt und globale Strategien in ganz Europa umgesetzt. Vor Cloudflare war er RVP Central Europe bei Veritas Technologies und Country Manager Deutschland bei Symantec.