UEM bündelt die Verwaltung heterogener Endgeräte und verknüpft Gerätezustand, Zugriff und Sicherheitsrichtlinien. Firmen gewinnen dadurch mehr Kontrolle und Automatisierung – müssen aber Plattformgrenzen, Datenschutz und regulatorische Anforderungen im Blick behalten.
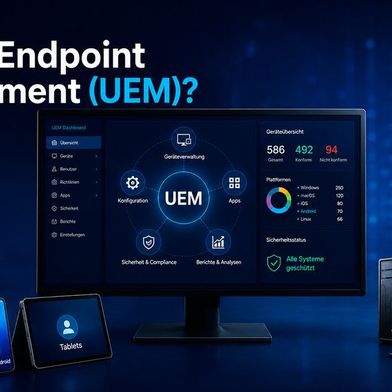
Unified Endpoint Management verbindet Geräteverwaltung und IT-Sicherheit über verschiedene Endgeräte hinweg.
Hybride Arbeitsmodelle, Cloud-Anwendungen und eine wachsende Vielfalt an Endgeräten verändern die Anforderungen an die Unternehmens-IT. Beschäftigte greifen aus dem Büro, von zu Hause oder unterwegs auf geschäftliche Ressourcen zu. Neben Notebooks und Desktop-PCs kommen Smartphones, Tablets, Linux-Systeme, gemeinsam genutzte Geräte, virtuelle Arbeitsplätze und Cloud-PCs zum Einsatz.
Die Leser von IP-Insider haben abgestimmt. Beim Klick auf die Bildergalerie sehen Sie die drei beliebtesten Anbieter der IP-Insider Awards 2026 aus dem Bereich Unified Endpoint Management (UEM):
Bildergalerie
IT-Abteilungen müssen diese Gerätewelt verwalten und zugleich Unternehmensdaten unabhängig vom Standort schützen. Dazu gehören aktuelle Software, passende Zugriffsrechte, die Sperrung verlorener Geräte und der Austausch nicht mehr unterstützter Systeme. Bei privaten Geräten müssen sie zusätzlich Datenschutz und die Trennung geschäftlicher und privater Daten berücksichtigen.
UEM bündelt viele dieser Aufgaben in einer zentralen Verwaltungsarchitektur. Eine UEM-Plattform kann Endgeräte registrieren, ihren Zustand erfassen, Konfigurationen und Anwendungen verteilen und Sicherheitsrichtlinien überwachen. Wie weit sich Vorgaben technisch erzwingen lassen, hängt von Betriebssystem, Gerätemodell, Schnittstellen, Eigentumsverhältnissen und Lizenzumfang ab. Ein firmeneigenes Windows-Notebook lässt sich daher meist umfassender steuern als ein privates Smartphone oder ein Linux-System.
Vom Gerätebestand zur Sicherheitsplattform
UEM hat sich aus Mobile Device Management und Enterprise Mobility Management entwickelt. Heute beziehen UEM-Lösungen neben mobilen Geräten auch Rechner, Anwendungen und virtuelle Arbeitsplätze ein. Häufig lassen sie sich mit Identitätsmanagement, Zugriffssteuerung, Endpoint Security und IT-Service-Management verbinden.
Der Sicherheitszustand eines Endpunkts hängt nicht allein vom Betriebssystem ab. Ein registriertes Gerät kann riskant sein, wenn Updates fehlen, die Verschlüsselung deaktiviert ist oder ein lokales Administratorkonto missbraucht wird. UEM kann – je nach Plattform – Informationen zu Patchstand, Verschlüsselung, Anwendungen und Gerätekonfiguration liefern.
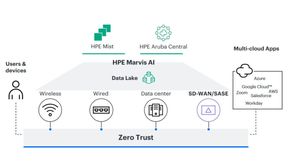
Damit wird UEM zu einem Baustein von Zero-Trust-Architekturen, nicht aber zu deren Ersatz. Ein Zugriff wird nicht automatisch gewährt, nur weil sich ein Gerät im Unternehmensnetzwerk befindet. Identität, Mehrfaktor-Authentifizierung, Gerätezustand, Anwendung und Risiko werden gemeinsam bewertet. Dafür arbeitet UEM meist mit Identity- und-Access-Management- sowie Endpoint-Security-Systemen zusammen.
Auch BYOD-Szenarien lassen sich kontrollierter umsetzen. App-Schutzrichtlinien können Unternehmensdaten absichern, das Kopieren in private Apps einschränken und eine selektive Löschung geschäftlicher Daten ermöglichen. Welche privaten Informationen außerhalb der Unternehmensverwaltung bleiben, hängt jedoch vom Managementmodus, Betriebssystem und den Richtlinien ab.
KI-gestützte Funktionen können ungewöhnliche Anmelde- oder Gerätemuster erkennen, Störungen priorisieren und bei der Ursachenanalyse helfen. Solche Funktionen stehen nicht bei jeder Plattform im gleichen Umfang zur Verfügung. Automatische Empfehlungen und Richtlinienänderungen müssen deshalb nachvollziehbar und kontrollierbar bleiben.
Automatisierung braucht Kontrolle
Der wirtschaftliche Nutzen von UEM liegt vor allem in der Standardisierung. Neue Geräte lassen sich vorkonfigurieren, Anwendungen und Zertifikate zentral verteilen. Bei einem Arbeitsplatzwechsel können Einstellungen automatisch an die jeweilige Rolle angepasst werden. Das entlastet IT-Teams und erleichtert Support und Audits.
Auch Patchprozesse profitieren von zentralen Abläufen. Aktualisierungen lassen sich nach Dringlichkeit und Geschäftsrelevanz verteilen. Testgruppen, Rückfalloptionen und eine risikobasierte Priorisierung bleiben trotzdem wichtig. UEM allein liefert in der Regel keine vollständige Schwachstellenbewertung, insbesondere bei Drittanbieteranwendungen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
UEM kann Sicherheitssoftware verteilen, Firewalls konfigurieren und deren Status kontrollieren. Ein vollständiges Viren- oder Angriffserkennungssystem ersetzt es jedoch nicht. Erkennung und Reaktion gehören häufig zu spezialisierten EDR- oder XDR-Lösungen. Viele Anbieter bündeln diese Funktionen inzwischen in integrierten Suiten; Verwaltung, Prävention, Erkennung und Reaktion bleiben jedoch unterschiedliche Aufgaben.
Cloudbasierte, lokale und hybride Modelle haben jeweils Vor- und Nachteile. Cloud-Dienste erleichtern häufig die Verwaltung verteilter Geräte. Zu prüfen sind aber Anbieterabhängigkeit, Datenstandorte, Ausfallszenarien, Lizenzkosten und eine mögliche Exit-Strategie. Lokale Installationen bieten mehr Kontrolle, verursachen aber höheren Betriebsaufwand.
Regulierung und strategische Grenzen
UEM kann regulatorische Pflichten unterstützen, stellt aber keine vollständige Compliance-Lösung dar. NIS2 schreibt keine UEM-Plattform vor. Die Richtlinie verlangt von Einrichtungen in ihrem Anwendungsbereich u.a. Risikomanagement, Schwachstellenbehandlung, Zugriffskontrolle und Asset-Management. UEM kann dafür Inventarisierung, Konfigurationskontrolle und Patch-Verteilung liefern; verantwortlich bleiben Organisation und Prozesse.
Für Finanzunternehmen und weitere erfasste Akteure ist zusätzlich DORA relevant. Die Verordnung gilt seit dem 17. Januar 2025 und stellt Anforderungen an ICT-Risikomanagement, Vorfallbehandlung, Resilienztests und die Steuerung von ICT-Drittrisiken. Eine Übersicht über Endgeräte und Sicherheitszustände kann dabei helfen, Risiken zu dokumentieren, ersetzt aber kein umfassendes Risikomanagement.
Auch der Cyber Resilience Act (CRA) betrifft Hersteller digitaler Produkte. Seit dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Die weiteren Anforderungen gelten ab dem 11. Dezember 2027. Anwenderunternehmen sollten deshalb Herstellerinformationen, Supportzeiträume und Sicherheitsmeldungen mit Asset- und Patch-Management verknüpfen.
Datenschutz verdient ebenfalls Aufmerksamkeit. UEM verarbeitet je nach Konfiguration Geräte-, Anwendungs- und Sicherheitsdaten. Unternehmen sollten daher Zweck, Rechtsgrundlage, Datenumfang, Zugriffsrollen und Aufbewahrungsfristen prüfen.
UEM ist eine wichtige technische Grundlage für moderne Arbeitsumgebungen. Richtig eingesetzt, kann es die Geräteverwaltung vereinfachen und die Sicherheitslage verbessern. Es ersetzt jedoch weder klare Verantwortlichkeiten noch funktionierende Prozesse oder spezialisierte Endpoint-Security.
Die Award-Gewinner aller Kategorien aller Insider-Portale sowie die Impressionen unseres Gala-Abends zeigt unsere Bildergalerie: