Unified Endpoint Management ist eine Kategorie von IT-Management-Lösungen zur einheitlichen, zentralen Verwaltung, Überwachung und Absicherung stationärer und mobiler Endgeräte eines Unternehmens, wie PCs, Laptops, Smartphones, Tablets oder anderer Geräte. Damit vereint UEM das Management stationärer Clients und das Enterprise Mobility Management (EMM) zu einem übergreifenden Geräteverwaltungskonzept.
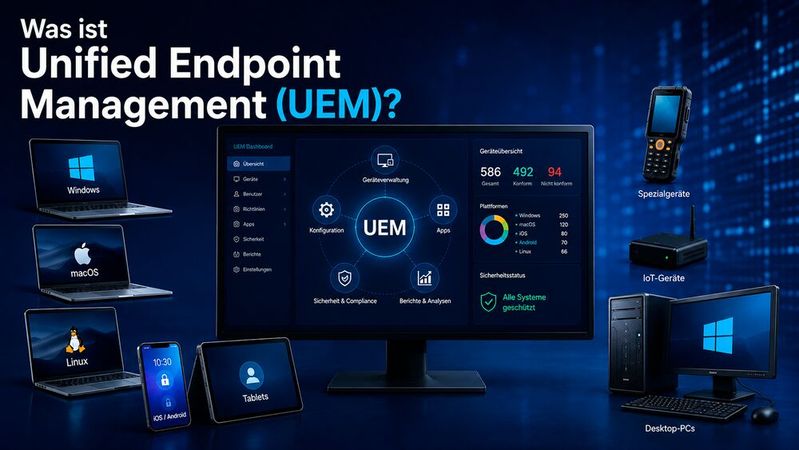
Unified Endpoint Management (UEM) ermöglicht die zentrale Verwaltung, Überwachung und Absicherung vieler unterschiedlicher Endgerätetypen.
(Bild: ChatGPT / KI-generiert)
Das Akronym für Unified Endpoint Management lautet UEM. Bei UEM handelt es sich um eine Kategorie von IT-Management-Lösungen, die eine einheitliche, zentrale Verwaltung, Überwachung und Absicherung der Endgeräte (Endpoints) der IT-Umgebung eines Unternehmens unabhängig vom Betriebssystem und Standort ermöglichen. Zu den mithilfe einer UEM-Lösung verwalteten Endpoints zählen neben stationären Geräten wie PCs oder Drucker auch mobile Endgeräte wie Laptops, Smartphones und Tablets sowie, abhängig von der jeweiligen UEM-Plattform, auch IoT- und Spezialgeräte.
Das Unified Endpoint Management lässt sich als eine logische Weiterentwicklung des Enterprise Mobility Managements (EMM) betrachten. Es integriert stationäre und mobile Endpoints in das Management und vereint die Funktionen früher getrennter Managementansätze wie Mobile Device Management (MDM), Mobile Application Management (MAM), Endpoint Security und klassisches Client-Management von PCs in einer integrierten Plattform. Die Verwaltung der Endgeräte wird dadurch effizienter und die Kontrolle über Sicherheitsrichtlinien unabhängig vom Betriebssystem oder Gerätetyp vereinheitlicht.
UEM unterstützt zudem bei der Lösung der Problematik, dass Mitarbeiter in hybriden Arbeitsmodellen unabhängig von Ort und Gerät sicher auf ihre Anwendungen und Daten zugreifen müssen. Auch Konzepte wie Bring Your Own Device (BYOD) lassen sich in das Unified Endpoint Management integrieren. Auf dem Markt bieten zahlreiche Hersteller wie Microsoft, BlackBerry, Ivanti, IBM, Omnissa und viele mehr UEM-Produkte an.
Warum ist Unified Endpoint Management wichtig?
Durch hybride Arbeitsmodelle verschwimmen in der modernen Arbeitswelt die Grenzen zwischen stationärer und mobiler Arbeit zunehmend. Mitarbeiter müssen unabhängig von ihrem Aufenthaltsort und dem gerade verwendeten Endgerät auf alle für die Arbeit benötigten Informationen und Anwendungen sicher zugreifen können. Die große Zahl verschiedener Endgeräte sowie Konzepte wie BYOD erfordern eine einheitliche Endgeräteverwaltung, um die Arbeitslast für die IT-Abteilungen und IT-Administratoren nicht ins Unermessliche anwachsen zu lassen. Gleichzeitig sind sensible Firmendaten vor Verlust oder unbefugtem Zugriff abzusichern. Selbst beim Verlust oder Diebstahl von Endgeräten dürfen Firmendaten nicht in fremde Hände gelangen.
In der Endgeräteverwaltung sind einheitliche Konfigurationsregeln und Prozesse gefragt, da alle Endgeräte unabhängig vom Standort oder Betriebssystem zuverlässig und mit der erforderlichen Leistung funktionieren und gleichzeitig die Sicherheitsrichtlinien des Unternehmens einhalten sollen. Das UEM bietet für diese Anforderungen passende Lösungen. Es gestattet eine zentrale Verwaltung der Endpoints und verbindet in einer zentralen Plattform Geräteverwaltung und -konfiguration, Softwareverteilung, Compliance und Security für alle Endgeräte. Selbst IoT-Geräte oder Spezialgeräte wie Kassenterminals oder Wearables lassen sich je nach UEM-Lösung integrieren.
Die typischen Vorteile einer UEM-Lösung sind kurz zusammengefasst:
Entlastung der IT-Abteilung durch Reduzierung des administrativen Aufwands und Automatisierung vieler Aufgaben
Einsparungen im IT-Support
Unterstützung bei der Durchsetzung einheitlicher Sicherheits- und Compliance-Richtlinien
einfaches und schnelles standardisiertes und gegebenenfalls personalisiertes Einrichten neuer Endgeräte
schnellere Entstörung und Problembehebung durch standardisierte Endgerätekonfigurationen
sicherer Umgang mit kritischen oder sensiblen Daten
Kurze Erklärung und Einordnung der Begriffe EMM, MDM, MAM, MIM und MCM
Das Unified Endpoint Management vereint die Funktionen zahlreicher früher getrennter Endgerätemanagementansätze. In diesem Zusammenhang werden daher immer wieder Begriffe und Abkürzungen wie Enterprise Mobility Management (EMM), Mobile Device Management (MDM), Mobile Application Management (MAM), Mobile Information Management (MIM) und Mobile Content Management (MCM) verwendet. Diese Begriffe werden daher im Folgenden kurz erklärt und eingeordnet.
Enterprise Mobility Management (EMM) beinhaltet das unternehmensweite Management mobiler Endgeräte. Durch die Erweiterung des EMM um das Management aller Endgeräte eines Unternehmens (auch stationärer Clients oder IoT-Geräte) erhält man das Unified Endpoint Management. Das EMM kann daher als auf mobile Endgeräte, Anwendungen und Inhalte ausgerichteter Teilbereich beziehungsweise Vorläufer von UEM betrachtet werden.
Das EMM setzt sich wiederum aus vielen einzelnen Teilkomponenten zusammen und umfasst typische Funktionen aus Bereichen wie Mobile Device Management (MDM), Mobile Application Management (MAM), Mobile Information Management (MIM) und Mobile Content Management (MCM).
Während sich das MDM um die Registrierung, Konfiguration, zentrale Verwaltung und sichere Einbindung mobiler Geräte in ein Unternehmensnetzwerk und den Schutz der sensiblen Daten auf den Geräten kümmert, hat das MAM die Aufgabe, Anwendungen und Software auf mobilen Geräten bereitzustellen und zu managen. Dazu gehört das komplette Application Lifecycle Management einer Software. Ziel ist es, die Unternehmensrichtlinien im Umgang mit Applikationen und Daten auf mobil genutzten Geräten durchzusetzen. Das Mobile Information Management ist für die Verwaltung mobiler Informationen zuständig. Die mobilen Informationen sollen beispielsweise vor unbefugtem Zugriff, Diebstahl, Verlust oder Manipulation geschützt werden. Geht es um die sichere Nutzung von Unternehmens-Content, beispielsweise über Sharing-Services, Content-Management-Dienste oder Kollaborationsplattformen, kommt das Mobile Content Management ins Spiel.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Was sind typische Aufgaben und Funktionen des Unified Endpoint Managements?
Eine UEM-Lösung erfüllt eine Vielzahl von Aufgaben und bietet zahlreiche Funktionen. Zu den typischen Aufgaben und Funktionen gehören:
Inventarisierung und Bestandsverwaltung der Endgeräte, ihrer Betriebssysteme und der installierten Anwendungen und Software
personalisierte Einrichtung neuer mobiler oder stationärer Geräte (sowohl firmeneigener als auch privater Geräte)
zentrales Konfigurationsmanagement
automatische Softwareverteilung
Patch- und Update-Management: Aktualisierung von Firmware, Betriebssystemen, Software und Anwendungen
Remote-Überwachung inklusive Visualisierung der Gerätezustände
Remote-Support und Remote-Zugriff
Unterstützung bei der Absicherung der Endgeräte durch Sicherheitsrichtlinien, Compliance-Prüfungen und administrative Maßnahmen
Schutz der auf den Geräten verfügbaren Daten und sensiblen Informationen vor unbefugter Nutzung (auch bei Verlust oder Diebstahl)
Wiederherstellung von Gerätekonfigurationen und verwalteten Anwendungen
Fernsperrung, Zurücksetzung oder Löschung von Geräten und Unternehmensdaten
Unterstützung beim Lizenz- und Anwendungsmanagement
Überwachung und Protokollierung sicherheits- und verwaltungsrelevanter Ereignisse sowie ausgewählter Geräteaktivitäten