Mehr als die Hälfte des weltweiten Web-Traffics stammt mittlerweile von Bots und nicht-menschlichen Identitäten. Auf der IT-Sicherheitsmesse it-sa präsentierte Stefan Henke von Cloudflare wie das Unternehmen seine globale Connectivity Cloud und Zero-Trust-Architektur ausbaut, um autonomen KI-Systemen klare Grenzen zu setzen.
Cloudflare setzt dem unkontrollierte Abgreifen von Web-Inhalten durch KI-Crawler und allzu geschwätzigen KI-Agenten technische Lösungen entgegen.
(Bild: Cloudflare)
Stefan Henke ist Regional Vice President DACH bei Cloudflare.
(Bild: Cloudflare)
Die globale Bedrohungslandschaft im Internet hat eine neue Dimension erreicht. Angriffe erfolgen mit höherer Frequenz; Sicherheitslücken werden bereits Minuten nach ihrem öffentlichen Bekanntwerden ausgenutzt. Wo früher Tage oder Wochen für das Einspielen von Patches verblieben, verstreichen heute oft nur Minuten bis zu den ersten automatisierten Angriffswellen. Klassische Schutzkonzepte stoßen an ihre Grenzen.
Um hunderte Milliarden von täglichen Angriffen effektiv zu blockieren, setzen Sicherheitsplattformen daher selbst auf hochentwickelte KI-Modelle. Diese analysieren den weltweiten Datenverkehr in Echtzeit, filtern Rauschen heraus und isolieren echte Bedrohungen, bevor diese die eigentliche Zielinfrastruktur erreichen.
Stefan Henke, Regional Vice President DACH bei Cloudflare, verdeutlicht die Dramatik der aktuellen Zahlen und die Notwendigkeit automatisierter Schutzschilde mit Nachdruck: „Angesichts massiv steigender Angriffszahlen verzeichnet das System täglich im Durchschnitt rund 310 Milliarden abgewehrte Bedrohungen. Bei neuen Sicherheitslücken – wie etwa im Fall von PHP – vergehen oft nur wenige Minuten zwischen der Veröffentlichung und den ersten gezielten Attacken, weil Angreifer KI einsetzen, um Schwachstellen automatisiert zu identifizieren und auszunutzen. Da Organisationen ihre geschäftskritischen Dienste in solchen Situationen nicht einfach vom Netz nehmen können, braucht es einen vorgelagerten Schutzschild, der die Angriffe zuverlässig abfängt, während intern in Ruhe Patches eingespielt werden.“
Diese vorgehaltene Schutzschicht ermögliche es Betreibern, den regulären Geschäftsbetrieb auch während kritischer Bedrohungslagen ohne Unterbrechung aufrechtzuerhalten.
Zero Trust für autonome KI-Agenten und Maschinenidentitäten
Der Wandel hin zum so genannten Agentic Internet bedeute, dass nicht mehr nur menschliche Mitarbeiter, sondern vermehrt autonome KI-Agenten Anfragen stellen und auf Unternehmensressourcen zugreifen. Klassische Zero-Trust-Modelle, die primär auf der Überprüfung menschlicher Nutzeridentitäten basieren, stoßen bei diesen Maschinenidentitäten oft an ihre Grenzen.
Eine moderne Architektur für das Agentic Internet müsse vielmehr den Zugriff strikt nach den Prinzipien von Identity, Access, Data und Visibility regeln. Dabei gehe es nicht nur darum, festzulegen, wer künstliche Intelligenz nutzen darf, sondern auch, welche nachgelagerten Dienste und Schnittstellen – wie CRM-Systeme oder Entwicklungsumgebungen – von spezifischen Agenten angesprochen werden dürften.
Henke erläutert den mehrstufigen Ansatz zur Regulierung von Mensch- und Maschinenidentitäten in der Praxis: „Zero Trust bildet die Basis für die Nutzung von KI. Wir müssen exakt festlegen, welche Mitarbeiter und welche Agenten auf welche Dienste zugreifen dürfen. Ein KI-Agent darf niemals schrankenlosen Zugriff erhalten. Über ein AI Gateway lässt sich steuern, welche Modelle genutzt werden dürfen, welche Daten fließen und welche Kosten verursacht werden.“
Das sei auch ein probates Mittel gegen Mitarbeiter, die durch unkontrollierte Anfragen teurer Modelle schnell Token-Kosten von vielen tausend Dollar im Monat erzeugten. Das AI Gateway schaffe hier Transparenz und strikte Regulierbarkeit, ohne die Effizienz der Teams zu hemmen. Mit dedizierten Workspaces wie Cloudflare OS erhielten Mitarbeiter und Agenten sichere, vordefinierte Prompts und Zugänge, die strikt an die jeweiligen Zero-Trust-Berechtigungen gekoppelt seien.
Konsolidierung heterogener Netzwerkstrukturen im Mittelstand
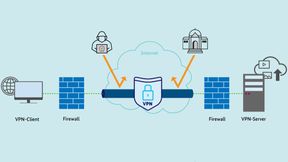
Viele mittelständische Unternehmen betreiben nach wie vor ein historisch gewachsenes Patchwork aus unterschiedlichen Firewalls, VPN-Gateways und DDoS-Appliances, so die Beobachtung von Henke. Diese komplexe Hardware-Peripherie überfordere oft die überschaubaren IT-Teams, die neben der reinen Systempflege auch strategische Digitalisierungsprojekte und neue KI-Anwendungen betreuen sollten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Die Verlegung der Sicherheitsarchitektur in eine globale Connectivity Cloud könne dieses Verwaltungsdilemma lösen. „Anstatt zahlreiche Einzelgeräte lokal zu warten und bei neuen Sicherheitslücken unter Zeitdruck zu patchen, übernimmt eine konsolidierte Plattform die Abwehr direkt im weltweiten Datenstrom. Über Managed Security Service Provider (MSSP) und lokale Partner erhalten mittelständische Betriebe damit ein vollständiges Schutzpaket aus einer Hand“, so Henke.
Er bringt den Vorteil für überlastete IT-Abteilungen im Mittelstand auf den Punkt: „Ein komplexes Patchwork aus Appliances ist für mittelständische IT-Teams kaum noch managebar. Wenn eine Sicherheitslücke bekannt wird, bleibt gar keine Zeit mehr für manuelles Patchen. Der einzige nachhaltige Weg für den Mittelstand führt über Managed Services. Gemeinsam mit lokalen Partnern bieten wir unsere Plattform als Managed Service an. Der Betreiber erhält Transparenz über abgewehrte Angriffe und kann seine IT-Mitarbeiter endlich dafür einsetzen, das eigentliche Business voranzubringen, anstatt ständig nur Störungsfeuer zu löschen.“
Durch die direkte Anbindung an weltweite Netzwerkknoten und Partnerschaften mit etablierten IT-Dienstleistern profitierten Unternehmen von minimalen Latenzen und automatisierter Abwehr.
Technische Datensouveränität und europäische Partnerschaften
Für europäische Firmen und öffentliche Auftraggeber steht das Thema Datensouveränität bekanntermaßen an oberster Stelle. Bedenken hinsichtlich des Zugriffs ausländischer Behörden oder des Abflusses sensibler Daten in internationale Rechenzentren hemmen aber oft die Umstellung auf Cloud-basierte Sicherheitslösungen.
Eine wirksame Souveränitätsstrategie dürfe sich nicht auf vertragliche Zusicherungen beschränken, sondern muss technisch erzwungen werden. Über dedizierte Data Localization Suites lasse sich der Datenverkehr regional einschränken. Sensible Nutzdaten würden dabei verschlüsselt transportiert und ausschließlich in definierten europäischen oder nationalen Rechenzentren verarbeitet, ohne permanent auf Festplatten gespeichert zu werden.
Henke betont die Bedeutung technischer Garantien und starker regionaler Ökosysteme: „Echte Souveränität braucht technische Lösungen, nicht nur Versprechen auf dem Papier. Mit unserer Data Localization Suite stellen wir sicher, dass Daten und Metadaten genau in der vorgegebenen Region bleiben.“
Zudem würden Kunden- und Inhaltsdaten bei der Analyse im Durchfluss verarbeitet und nirgendwo dauerhaft abgelegt. Durch strategische Partnerschaften mit nationalen Anbietern wie der Deutschen Telekom oder der Secunet ermögliche es Cloudflare, die Sicherheitsplattform direkt aus souveränen deutschen Cloud-Infrastrukturen heraus zu betreiben. Eine solche Kombination aus globaler Threat Intelligence und lokaler Datenhaltung biete auch streng regulierten Betreibern kritischer Infrastrukturen (KRITIS) eine verlässliche Compliance-Basis.
Kontrolle über Schatten-IT und Fair Monetization für Content-Eigentümer
Der eigenmächtige Einsatz externer KI-Tools durch Mitarbeiter erzeugt nach Beobachtung des Regional Vice President eine erhebliche Schatten-IT, bei der vertrauliche Unternehmensdaten unbemerkt an externe Modellanbieter abfließen können. Gleichzeitig griffen automatisierte AI-Scraper und Answer Engines Inhalte von Webseiten ab, um damit KI-Modelle zu trainieren, ohne die ursprünglichen Ersteller der Inhalte an der Wertschöpfung zu beteiligen.
Durch Inline-DLP (Data Loss Prevention) und Cloud Access Security Broker (CASB) erhielten Security-Teams die vollständige Sichtbarkeit über alle KI-Aktivitäten zurück. Ergänzend schafften Modelle wie Pay-per-Crawl eine technische Grundlage, um das automatisierte Auslesen von Inhalten zu regulieren und monetär zu vergüten.
„Über das AI Gateway protokollieren wir lückenlos, welche KI-Module im Unternehmen genutzt werden. Das bringt sofortige Transparenz über die Schatten-IT“, berichtet Henke. Mit DLP-Regeln ließe sich die Nutzung zwar erlauben, aber die Weitergabe sensibler Daten gezielt unterbinden. Gegen das unkontrollierte Abgreifen von Web-Inhalten durch KI-Crawler setze Cloudflare auf Ansätze wie Pay-per-Crawl. „Wir schaffen einen technischen Layer, der Zugriffe von Bots automatisiert verhandelt und abrechnet, damit Content-Ersteller für ihre Daten entlohnt werden.“ Diese Mechanismen stellten sicher, dass Unternehmen die Effizienzvorteile künstlicher Intelligenz voll ausschöpfen können, ohne die Kontrolle über ihre vertraulichen Daten oder ihre digitalen Vermögenswerte zu verlieren.