NT-LAN-Manager ist eine Sammlung von Protokollen zur Authentifizierung in einem Rechnernetzwerk. Die Sicherheitsverfahren wurden von Microsoft entwickelt und mit Windows NT 3.1 im Jahr 1993 veröffentlicht. Obwohl NTLM aufgrund von einigen bekannten Sicherheitsschwachstellen als überholt gilt und seit Windows 2000 von Kerberos abgelöst wurde, ist NT-LAN-Manager aus Kompatibilitätsgründen nach wie vor in aktuellen Windows-Versionen enthalten.
Die wichtigsten IT-Fachbegriffe verständlich erklärt.
Das Kürzel NTLM steht für NT-LAN-Manager. Die ursprüngliche Langbezeichnung lautete Windows New Technology LAN Manager. Es handelt sich um eine Sammelbezeichnung für mehrere von Microsoft entwickelte Sicherheitsprotokolle zur Authentifizierung in Rechnernetzwerken. Eingeführt wurde NTLM im Jahr 1993 mit Windows NT 3.1. Die Protokolle waren zunächst proprietär, sind aber seit 2007 offengelegt und dürfen auch von anderen Systemen oder Anbietern verwendet werden.
Mithilfe der Sicherheitsprotokolle können sich Computer untereinander oder bei einem Server authentifizieren und verbinden. Die Zugangsberechtigung eines Benutzers oder Clients wird anhand eines Challenge-Response-Verfahrens überprüft. In Windows-Umgebungen wird NT-LAN-Manager als Single-Sign-On-Verfahren (SSO) für User eingesetzt. User müssen sich nur einmal mit ihren Windows-Benutzerdaten anmelden und erhalten innerhalb ihrer Domäne Zugriff auf verschiedene Anwendungen und Ressourcen. Mit Windows NT 4.0 führte Microsoft eine verbesserte Version des NT-LAN-Managers mit der Bezeichnung NTLMv2 ein. NTLMv2 arbeitet mit einer Challenge variabler Länge und verbesserten Sicherheitsalgorithmen.
Trotz der höheren Sicherheit von NTLMv2 gilt die Authentifizierung per NT-LAN-Manager heute als überholt und entspricht nicht den aktuellen Sicherheitsstandards. Microsoft setzt seit Windows 2000 ein sichereres Authentifizierungsverfahren mit der Bezeichnung Kerberos ein. Kerberos ist das Standardauthentifizierungsprotokoll von Microsoft für Active Directory. Dennoch ist NT-LAN-Manager aus Kompatibilitätsgründen nach wie vor in aktuellen Windows-Versionen enthalten. Sollte die Authentifizierung mit Kerberos nicht möglich sein, wird unter Umständen als Rückfalloption NTLM verwendet.
Prinzipielle Funktionsweise der Authentifizierung mit NTLM
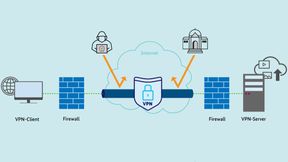
Für die Authentifizierung mit NTLM müssen einige Voraussetzungen erfüllt sein. Der Benutzername und das zugehörige Passwort müssen sowohl dem Client als auch dem Server bekannt sein. Zudem müssen Client und Server die Authentifizierung per NT-LAN-Manager unterstützen. Der Authentifizierungsvorgang selbst basiert auf einem Challenge/Response-Mechanismus mit Handshake zwischen Client und Server und Hashfunktion. Dieses Verfahren stellt sicher, dass das eigentliche Passwort zur Authentifizierung nicht über das Netzwerk übertragen werden muss und nicht abgefangen werden kann. Eine Authentifizierung erfolgt beispielsweise in diesen Schritten:
der Client sendet seinen Benutzernamen im Klartext an den Server
der Server erzeugt eine Challenge (Zufallszahl) und sendet sie an den Client
der Client erzeugt aus der Zufallszahl und dem zum Benutzernamen zugehörigen Passwort einen Hashwert und sendet diesen als Response an den Server
der Server erzeugt mit dem ihm bekannten, in einer Datenbank gespeicherten Benutzerpasswort und der von ihm generierten Zufallszahl mit dem gleichen Verfahren wie der Client ebenfalls einen Hashwert und vergleicht ihn mit dem vom Client empfangenen Hashwert
sind beide Hashwerte identisch, wird der Client authentifiziert und der Zugriff auf die Ressource freigegeben. Nicht identische Hashwerte haben die Abweisung des Clients zur Folge.
Gründe für die Ablösung von NTLM und Unterschiede zu Kerberos
NTLM erfüllt die heute aktuellen Anforderungen an eine sichere Authentifizierung nicht mehr. Das Verfahren gilt aus mehreren Gründen als überholt. Zum einen unterstützt es keine Multifaktor-Authentifizierung (MFA), zum anderen verwendet es die veraltete und nicht mehr sichere Hashfunktion MD4. Per MD4 verschlüsselte Hashwerte lassen sich mit relativ geringem Aufwand entschlüsseln. Die auf Servern gespeicherten und gehashten Passwörter sind nicht mit einem Salt (zufällige Zeichenfolge) versehen. Das macht die Authentifizierung anfälliger für Brute-Force-Angriffe über sogenannte Regenbogentabellen (Rainbow-Table).
Kerberos unterscheidet sich an mehreren Stellen von NT-LAN-Manager. Das Verfahren wurde bereits Mitte der 1980er-Jahre am Massachusetts Institute of Technology (MIT) entwickelt und ist seit Windows 2000 das Standardauthentifizierungsprotokoll von Microsoft für Active Directory. Kerberos setzt sich nicht wie NTLM aus zwei, sondern aus drei Funktionskomponenten zusammen. Neben dem Client und dem Server gibt es noch einen Ticketing-Dienst (auch Kerberos-Server oder Schlüsselverteilungscenter genannt). Am Authentifizierungsprozess sind alle drei Komponenten beteiligt. Der Ticketing-Dienst authentifiziert Server und Client und erteilt für einen bestimmten Zeitraum gültige Tickets für den Zugriff auf Ressourcen. Ein weiterer Unterschied ist, dass die Einweg-Hashfunktion durch eine Zweiweg-Verschlüsselungsfunktion mit eigenem Ver- und Entschlüsselungsschlüssels ersetzt wurde.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.